正在生成...
AI正在阅读并总结内容,请稍候...
币安发布初步调查报告,揭示朝鲜黑客通过伪装招聘和木马病毒入侵,盗取63亿美金。黑客伪装成HR和CEO,诱导币安工程师下载恶意代码,进而控制其电脑和内部系统。目前,领英上币安员工信息可能成为黑客的目标。
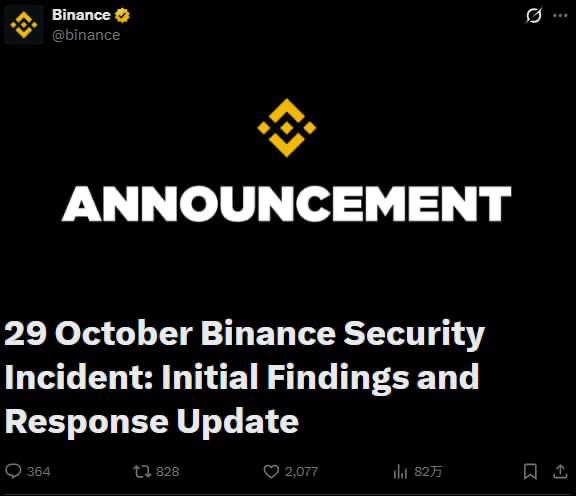
币安发布了初步调查报告,梳理了他们是如何被朝鲜黑客,盗取了约63亿美金。
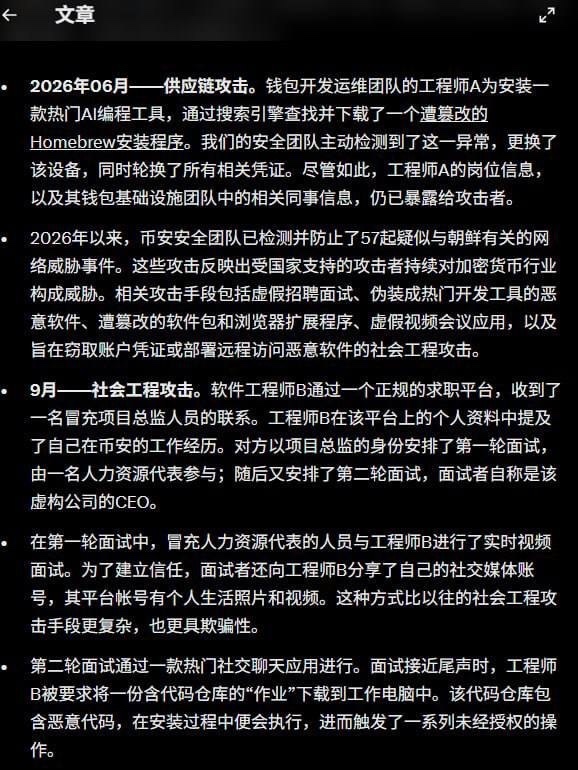
某位币安软件工程师,在求职网站上挂着简历,结果一位自称项目总监的人,主动联系他,说有个潜在岗位想聊聊。
对方安排了一位 HR 跟他视频面试,真人露脸。为了让他放下戒心,这位 HR 还把自己的社交账号发给了他,上面有他本人的生活照和视频,看着就像真实存在的人。
然后到了第二轮面试,对方换到一个常用的聊天软件上,跟一位自称是这家公司 CEO 的人聊,但其实公司是假的。
等面试快结束时,对方让他下载一份代码题,作为技术测试,结果这位币安员工,在工作电脑上下载运行了它。
这份代码,在安装环节偷偷自动执行,把电脑上一个正常的开发工具 pyenv,换成了带木马的版本,然后跟黑客的服务器连上,还会自己清理痕迹。
就连币安当时的杀毒软件,也没查出来。
从这台电脑开始,朝鲜黑客一步步渗透内部,摸进了交易所的钱包系统,一个多月后币安被盗了63亿美金。
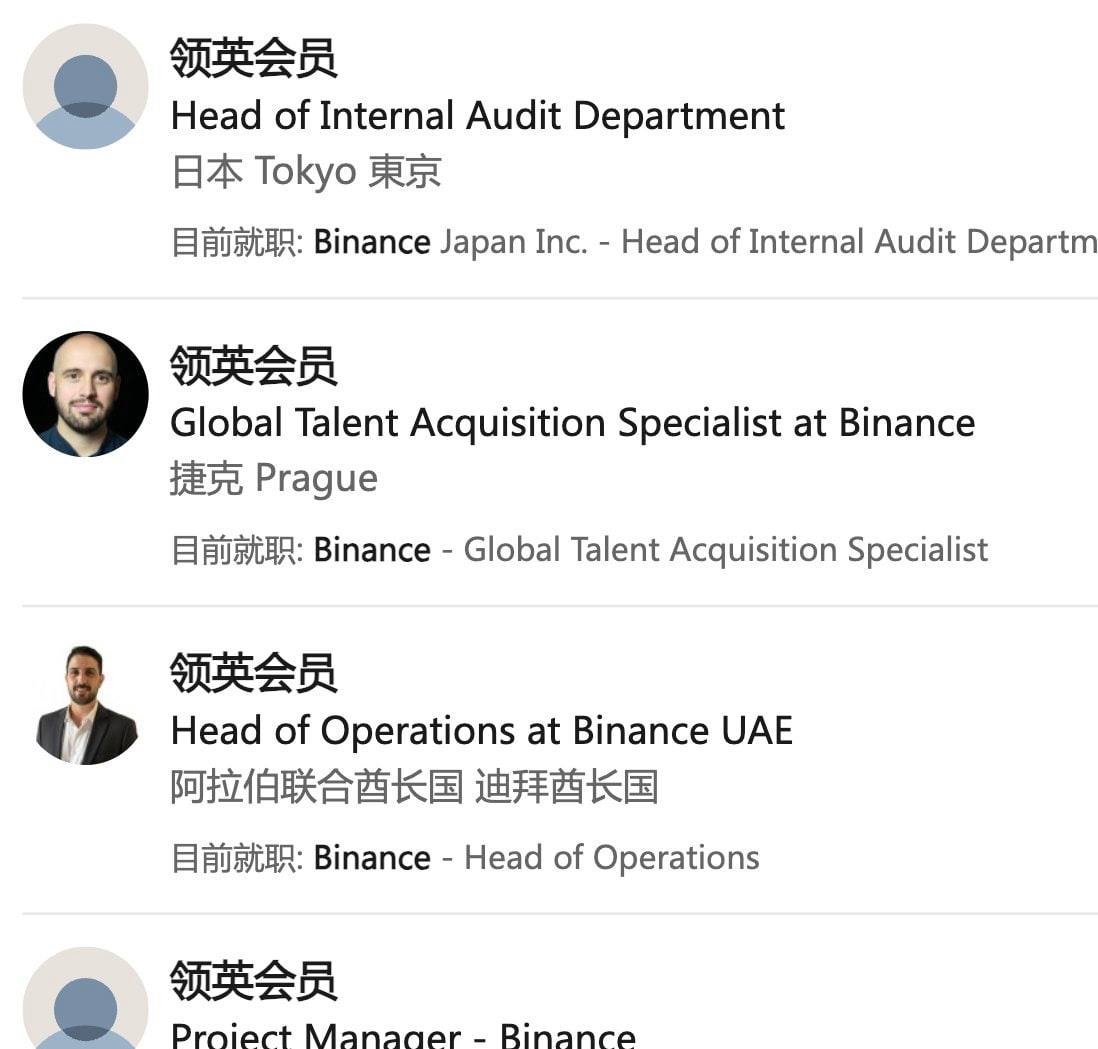
关键是现在领英上,还有一群币安在职员工的信息,这些估计都是朝鲜黑客的潜在欺诈对象。



 欢迎来到赌狗吧